MFA on päällä, silti tili murrettiin
Nykyinen kalastelu ohittaa sovellus-MFA:n. Mitä kalastelunkestävä tunnistus vaatii käytännössä, mitä se maksaa ja mistä kannattaa aloittaa.
“Meillä on MFA päällä kaikilla.” Tämä on tavallisin vastaus, kun kysyn asiakkaalta, miten tietoturva on hoidettu. Se oli hyvä vastaus vuonna 2019. Vuonna 2026 se ei enää kerro juuri mitään siitä, pääseekö tileille.
Kyberturvallisuuskeskus sai vuonna 2025 yli 330 ilmoitusta murretuista Microsoft 365 -tileistä suomalaisissa organisaatioissa. Pelkästään lokakuussa niitä tuli 121, eli lähes neljä jokaisena päivänä. Keskuksen oma viesti varoituksessa oli, ettei salasanan vaihto tai monivaiheinen tunnistus yksin estä murtoa. Se ei tarkoita, että MFA olisi turha. Se tarkoittaa, että hyökkääjät ovat siirtyneet sen ohi.
Ongelmassa on kaksi puolta, ja ne esiintyvät usein samassa ympäristössä. Tunnistustapa voi olla liian heikko kestämään nykyistä kalastelua. Tai tunnistustapa voi olla oikea, mutta se ei kata kaikkia tunnuksia. Lopputulos on molemmissa sama.
Miten nykyinen kalastelu ohittaa MFA:n
Kaksi menetelmää selittää valtaosan tapauksista, joita näen.
AiTM-kalastelu eli adversary-in-the-middle. Käyttäjä klikkaa linkkiä ja päätyy sivulle, joka näyttää Microsoftin kirjautumissivulta. Se ei ole jäljitelmä vaan välityspalvelin: se näyttää oikean sivun ja välittää kaiken eteenpäin. Käyttäjä syöttää salasanan, saa MFA-kehotteen omaan puhelimeensa ja hyväksyy sen, koska kaikki näyttää täysin normaalilta. Kirjautuminen onnistuu oikeasti. Koska kaikki liikenne kulkee hyökkääjän kautta, hän saa talteen sekä tunnuksen että salasanan. Arvokkain saalis on kuitenkin istuntoeväste, joka syntyy onnistuneen kirjautumisen jälkeen. Sen avulla hyökkääjä pääsee tilille omalta koneeltaan ilman, että MFA:ta kysytään uudelleen. Salasanan vaihtaminen jälkikäteen ei sulje istuntoa, vaan se pitää erikseen mitätöidä.
Laitekoodikalastelu. Tämä on ovelampi, koska siinä ei ole valesivua lainkaan. Hyökkääjä aloittaa itse laitekoodikirjautumisen ja saa koodin. Sitten hän lähettää uhrille viestin, jossa pyydetään syöttämään koodi Microsoftin sivulla, esimerkiksi tekaistun kokouskutsun tai dokumentin varjolla. Käyttäjä menee oikeaan osoitteeseen, kirjautuu omilla tunnuksillaan ja hyväksyy MFA:n. Kaikki on aitoa, mutta istunto syntyy hyökkääjän laitteelle. Kyberturvallisuuskeskus varoitti tästä aallosta keväällä 2026.
Yhteinen nimittäjä: käyttäjä toimii oikein omasta näkökulmastaan, ja MFA suoritetaan onnistuneesti. Koulutus auttaa jonkin verran, mutta se ei riitä ratkaisuksi. AiTM-kalastelussa ainoa varma merkki on osoiterivi, joka ei ole Microsoftin, ja sen huomaaminen kiireessä on epävarmaa. Laitekoodikalastelussa ei ole sitäkään, koska osoite on aito.
Mikä sitten auttaa
Kalastelunkestävä tunnistus tarkoittaa kahta asiaa yhtä aikaa.
Ensinnäkin tunnistetieto on sidottu siihen sivustoon, jolle ollaan kirjautumassa. Se ei yksinkertaisesti toimi väärässä osoitteessa, joten välissä oleva hyökkääjä ei saa mitään käyttökelpoista.
Toiseksi käyttäjällä ei ole mitään, mitä hän voisi antaa eteenpäin. Ei koodia, jonka voisi lukea puhelimessa, eikä kuittausta, jonka voisi pyytää hyväksymään. Tämä on yhtä tärkeää kuin ensimmäinen, koska osa tapauksista alkaa soitolla, jossa esiinnytään tukihenkilönä.
Käyttäjän ei siis tarvitse tunnistaa huijausta, koska huijaus ei etene.
Microsoft 365 -ympäristössä vaihtoehtoja on kolme.
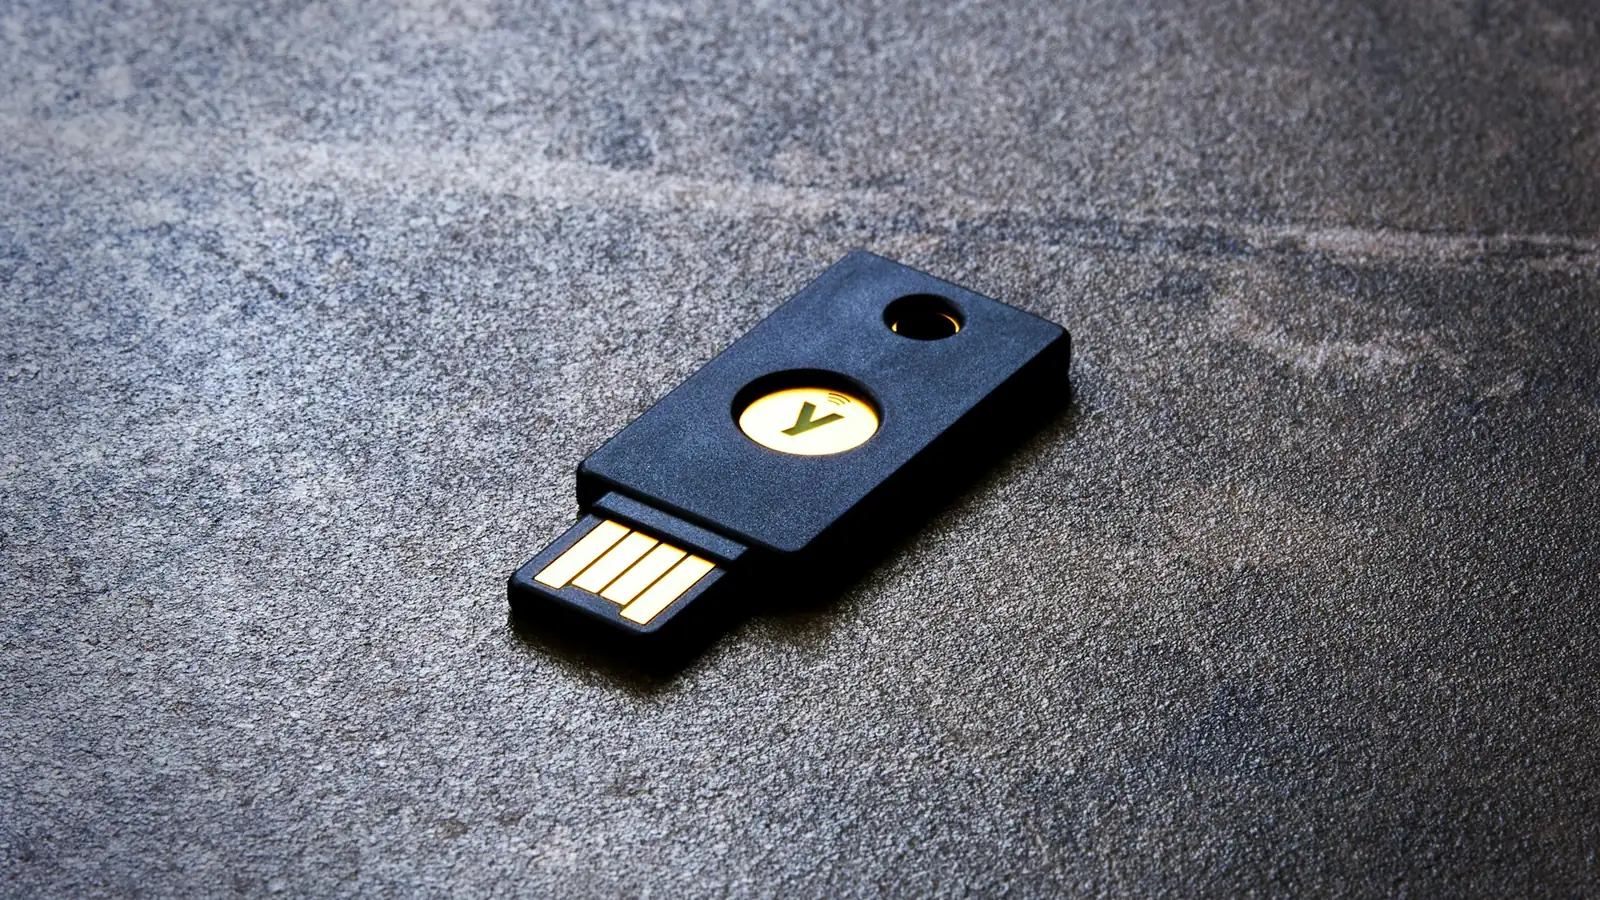
Passkeyt. Käytännön yleisin ja helpoin. Passkey on FIDO2-standardin mukainen avain, ja Microsoftin asetuksissa menetelmän nimi on “Passkey (FIDO2)”. Passkey voi olla Microsoft Authenticatorissa, puhelimen omassa avainnipussa, Windows Hellon säiliössä tai erillisellä USB-avaimella. Kirjautuminen tapahtuu sormenjäljellä, kasvoilla tai PIN-koodilla. Avain on kryptografisesti sidottu Microsoftin osoitteeseen, joten välityspalvelin ei saa siitä mitään irti.
Windows Hello for Business. Jos työasemat ovat Entra-liitettyjä ja Intune-hallittuja, tämä on usein jo olemassa. Käyttäjät kirjautuvat koneelle sormenjäljellä tai PIN-koodilla, ja sama tunnistus kelpaa kalastelunkestäväksi tunnistukseksi pilvipalveluihin.
Sertifikaattipohjainen tunnistus. Toimikortit ja varmenteet kelpaavat myös kalastelunkestäväksi tunnistukseksi. Tämä on selvästi harvinaisempi ja raskaampi pystyttää, koska taustalle tarvitaan toimiva varmennehallinta. Se on silti hyvä tietää vaihtoehtona, erityisesti jos organisaatiolla on jo PKI ja kortit käytössä muusta syystä, kuten terveydenhuollossa tai julkishallinnossa.
Näiden lisäksi tarvitaan kaksi asiaa ehdolliseen pääsyyn. Ensinnäkin vaatimus siitä, että tunnistuksen pitää olla kalastelunkestävä, eikä mikä tahansa MFA riitä. Microsoftilla tämä on valmiina nimellä “Phishing-resistant MFA strength”. Toiseksi laitekoodikirjautumisen estäminen, joka on nykyään oma ehtonsa ehdollisessa pääsyssä. Microsoftin oma suositus on estää se kaikkialla, missä sitä ei erikseen tarvita.
Kolmas, hyvin tehokas lisä on vaatia hallittua tai vaatimustenmukaista laitetta. Silloin kaapattu istunto ei auta hyökkääjää, koska hänen oma koneensa ei täytä ehtoa.
Tämä ei ole lisenssikysymys
Yksi yleinen vastaväite on, että tällainen vaatii kalliimmat lisenssit. Ei vaadi.
Passkeyt sisältyvät kaikkiin Entra ID -versioihin, myös ilmaiseen. Microsoftin dokumentaatio sanoo sen suoraan: lisälisenssejä ei tarvita. Voit ottaa passkeyt käyttöön ja antaa käyttäjien rekisteröidä ne ilman, että mikään maksaa lisää.
Lisenssiä tarvitaan vasta pakottamiseen. Ehdollinen pääsy edellyttää Entra ID P1 -tasoa, ja se on se, jolla sanotaan “tälle joukolle kelpaa vain kalastelunkestävä tunnistus”. P1 sisältyy Microsoft 365 Business Premiumiin, joka on hyvin tavallinen lisenssi juuri sen kokoisissa organisaatioissa, joiden kanssa työskentelen. Moni maksaa siitä jo nyt ja käyttää siitä murto-osan.
Kannattaa myös huomata, että jos ympäristössä on otettu ehdollinen pääsy käyttöön, security defaults on samalla kytketty pois. Ne ovat toisensa poissulkevia. Microsoft esimerkiksi estää laitekoodikirjautumisen oletuksena uusissa tenanteissa security defaultsin kautta, mutta se suojaus katoaa siinä vaiheessa, kun siirrytään ehdolliseen pääsyyn. Silloin sinun pitää tehdä se itse. Tämä on tyypillinen tilanne, jossa ympäristö on teknisesti edistyneempi mutta yhdessä kohdassa heikommin suojattu kuin ennen.
Viisi virhettä, jotka jättävät aukkoja
Tähän asti on puhuttu siitä, että tunnistustapa on liian heikko. Yhtä yleinen ongelma on se, että oikea tunnistustapa on käytössä, mutta se ei kata kaikkia. Nämä viisi näen useimmin.
Ehdollisen pääsyn politiikat on kohdistettu yksittäisiin tunnuksiin. Politiikka on tehty aikanaan lisäämällä käyttäjiä yksi kerrallaan. Se toimii sinä päivänä kun se tehdään. Puolen vuoden päästä talossa on kymmenen uutta ihmistä, joista kukaan ei ole minkään politiikan piirissä. Kohdistus kuuluu ryhmiin tai suoraan rooleihin. Yksi yksityiskohta kannattaa tietää: ehdollinen pääsy tunnistaa Microsoftin sisäänrakennetut roolit, mutta ei itse tehtyjä. Jos oikeudet on annettu omalla roolilla, suojaus hoidetaan sen ryhmän kautta, jolla oikeudet myönnetään. Se toimii hyvin, mutta se pitää muistaa tehdä erikseen.
Poikkeuslistat ovat kasvaneet vuosien varrella. Jokainen poikkeus on aikanaan tehty hyvästä syystä. Yksi projekti, yksi konsultti, yksi järjestelmä, joka ei toiminut. Kukaan ei ole poistanut niitä, koska kukaan ei muista niitä. Kun käyn kartoituksessa poikkeuslistat läpi, sieltä löytyy lähes aina tunnuksia, joiden pitäisi olla poissa jo vuosia sitten, ja usein myös tunnuksia, joita ei ole enää olemassa.
Poikkeuksia ja muutoksia ei valvota. Edellinen kohta seuraa suoraan tästä. Jos kukaan ei tarkista, kuka on lisätty poikkeuslistalle ja milloin, historiaa jää. Poikkeus on hyväksyttävä asia, mutta vain jos se on kirjattu, sillä on omistaja ja se katsotaan uudelleen määräajoin.
Laitekoodikirjautuminen on auki. Tämä on suoraa jatkoa edelliseen lukuun. Harva estää sitä erikseen, koska harva tietää sen olevan päällä.
Perustunnistus on yhä auki sähköpostissa. Tämä yllättää, koska moni luulee Microsoftin sammuttaneen sen jo vuosia sitten. Valtaosa vanhoista protokollista on suljettu vuosien varrella, mutta SMTP AUTH jäi elämään, ja sen lopullinen poisto on siirtynyt vuoteen 2027 tai sen jälkeen. Microsoft sulkee sen vaiheittain oletuksena, mutta olemassa olevissa tenanteissa sen saa kytkettyä takaisin päälle, ja moni on kytkenyt, koska tulostin tai jokin vanha järjestelmä lähettää sähköpostia sitä kautta. Tässä on kaksi ansaa. Ensinnäkin postilaatikkokohtainen asetus ohittaa organisaatiotason asetuksen, joten “pois päältä” organisaatiotasolla ei tarkoita, että se olisi pois päältä. Toiseksi tunnus, joka lähettää perustunnistuksella, ei käytä monivaiheista tunnistusta lainkaan. Koko edellä kuvattu rakennelma ohitetaan yhdellä salasanalla.
Täydellinen ei saa estää hyvää
Tämä on tärkein asia koko kirjoituksessa, ja se pätee paljon laajemmin kuin tunnistukseen.
Yleisin vastaväite, jonka kuulen, on että tätä ei voida ottaa käyttöön, koska se ei onnistu kaikilta. Näen aivan liian usein tilanteen, jossa suojausta ei oteta käyttöön lainkaan juuri siksi. Jollakin on vanha puhelin. Yksi järjestelmä ei tue sitä. Tuotannossa on työpiste, jossa ei ole henkilökohtaisia laitteita. Näistä syistä koko hanke jää tekemättä, ja lopputulos on nolla suojattua käyttäjää.
Se on väärä johtopäätös. Jos kalastelunkestävä tunnistus saadaan 90 prosentille käyttäjistä, hyökkäyspinta pienenee 90 prosenttia. Loput kymmenen prosenttia hoidetaan poikkeuksina, jotka kirjataan, perustellaan ja katsotaan uudelleen puolen vuoden päästä. Silloin tiedetään myös tarkalleen, ketkä ovat heikommin suojattuja, mikä on itsessään arvokasta tietoa.
90 prosenttia suojattuna on parempi kuin nolla. Tämä kuulostaa itsestäänselvyydeltä kirjoitettuna, mutta käytännössä se on yksi yleisimmistä syistä, miksi hyvät suunnitelmat eivät koskaan etene toteutukseen.
Sähköpostin perustunnistus on tästä paras esimerkki, koska sama postilaatikkokohtainen asetus, joka edellä oli ansa, on tässä ratkaisu. Jos tulostin ja yksi vanha järjestelmä tarvitsevat sitä, se ei ole syy jättää sitä auki kaikille. Se suljetaan kaikilta muilta ja jätetään auki vain niille muutamalle palvelutunnukselle, jotka sitä oikeasti käyttävät. Ne kannattaa vielä rajata niin, että ne pääsevät vain tietyistä osoitteista ja vain siihen, mihin niitä tarvitaan. Lopputulos ei ole täydellinen, mutta ero sataan auki olevaan postilaatikkoon on valtava.
Mistä aloittaa
Jos yksi asia pitää valita, se on selvä: ylläpitäjien tunnukset kalastelunkestävään tunnistukseen.
Perustelut ovat yksinkertaiset. Ylläpitäjiä on vähän, joten käyttöönotto on nopea. He ovat teknisesti valmiimpia kuin muut, joten poikkeuksia ei juuri tule. Ja jos ylläpitotunnus murretaan, kyse ei ole enää yhdestä postilaatikosta vaan koko ympäristöstä. Microsoftilla on tähän valmis ohje ja politiikkapohja, ja se kohdistetaan rooleihin, ei nimiin.
Kun se on tehty, seuraava askel on johto ja talous, koska heihin kohdistuvat laskutushuijaukset. Sen jälkeen loput porrastetusti.
Muistilista
- Tarkista, millainen monivaiheinen tunnistus teillä tosiasiassa on. Sovelluskuittaus ja tekstiviesti eivät ole kalastelunkestäviä. Tämän näkee tunnistusmenetelmien raportista.
- Ota passkeyt käyttöön. Se ei maksa mitään eikä vaadi lisenssimuutoksia.
- Aloita ylläpitäjistä. Pieni joukko, suurin vaikutus, vähiten poikkeuksia.
- Kohdista politiikat ryhmiin ja rooleihin, älä yksittäisiin tunnuksiin. Muista, ettei ehdollinen pääsy tunnista itse tehtyjä rooleja, joten suojaa ne sen ryhmän kautta, jolla oikeudet myönnetään.
- Käy poikkeuslistat läpi. Jokaiselle poikkeukselle omistaja, perustelu ja päivä, jolloin se katsotaan uudelleen.
- Estä laitekoodikirjautuminen. Ensin raportointitilassa, sitten päälle.
- Tarkista, lähettääkö joku vielä sähköpostia perustunnistuksella. Katso sekä organisaatiotason että postilaatikkokohtaiset SMTP AUTH -asetukset. Estä se ensin kaikilta, jotka eivät sitä tarvitse, koska sen voi tehdä heti. Vasta sen jälkeen aloita hanke, jossa jäljelle jääneiden tulostimien ja vanhojen järjestelmien lähetys korvataan nykyaikaisella tavalla.
- Älä jätä tekemättä siksi, ettei se onnistu kaikille. Tee se niille, joille se onnistuu.
Monivaiheinen tunnistus oli aikanaan iso harppaus, ja se on edelleen välttämätön perusta. Se ei vain enää ole sama asia kuin suojassa oleminen. Ero näiden kahden välillä on juuri se kohta, jota kuntokartoituksessa katsotaan tarkimmin, koska se on useimmiten se, jossa ero suunnitelman ja todellisuuden välillä on suurin.